


一、甲骨文云后台:把五组地址准备好
进入 计算 → 实例,打开这台 AMD VPS。
找到附加的 VNIC,打开原来的主虚拟网卡,不必为本例另建一张网卡。
进入 IP 管理 / IPv4 地址,选择分配辅助私网 IP。
在该 VNIC 的子网中分配一个未占用地址,记下实际生成的值。
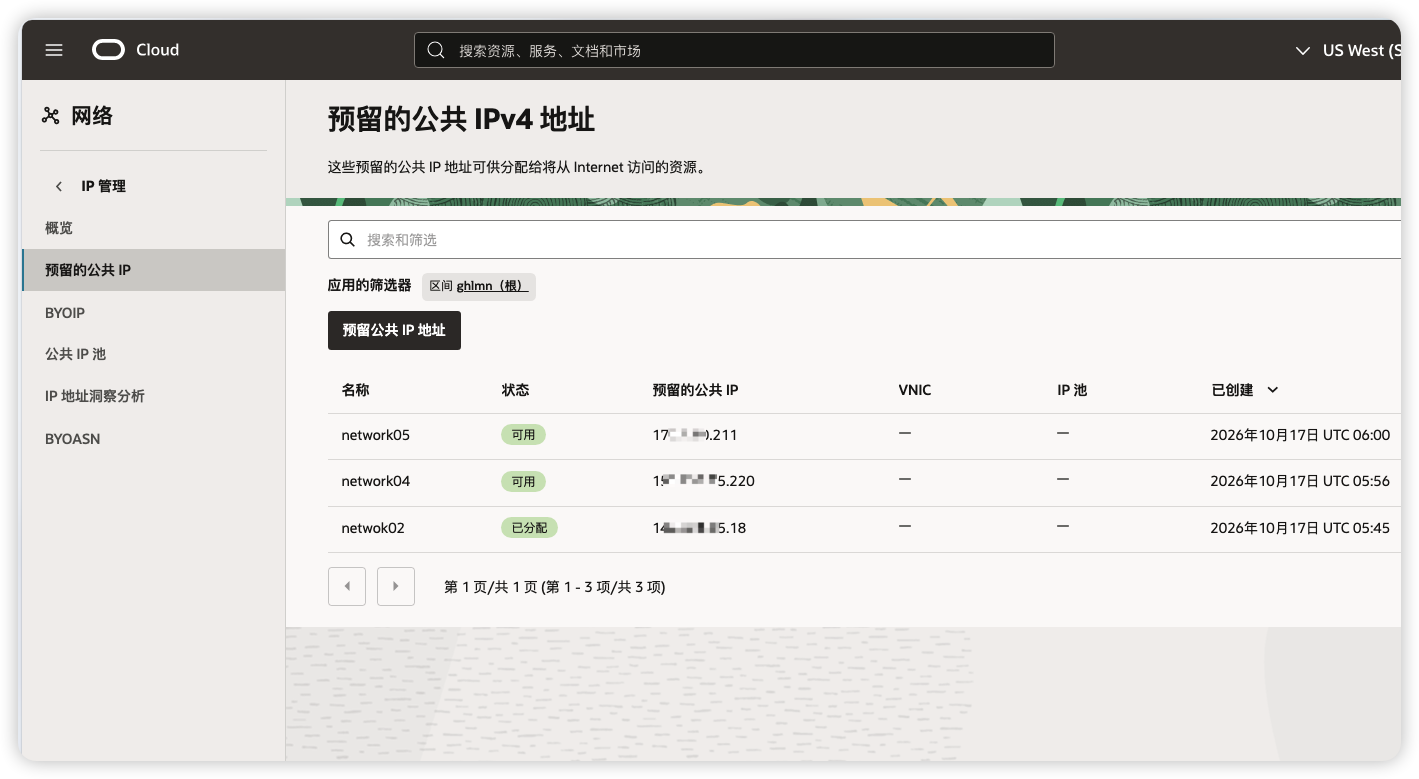
为这个辅助私网地址分配或关联预留公网 IP(Reserved Public IP),设置便于辨认的名称,例如 network02。
重复三次,得到四个辅助私网地址;加上原来的主地址,一共五组。
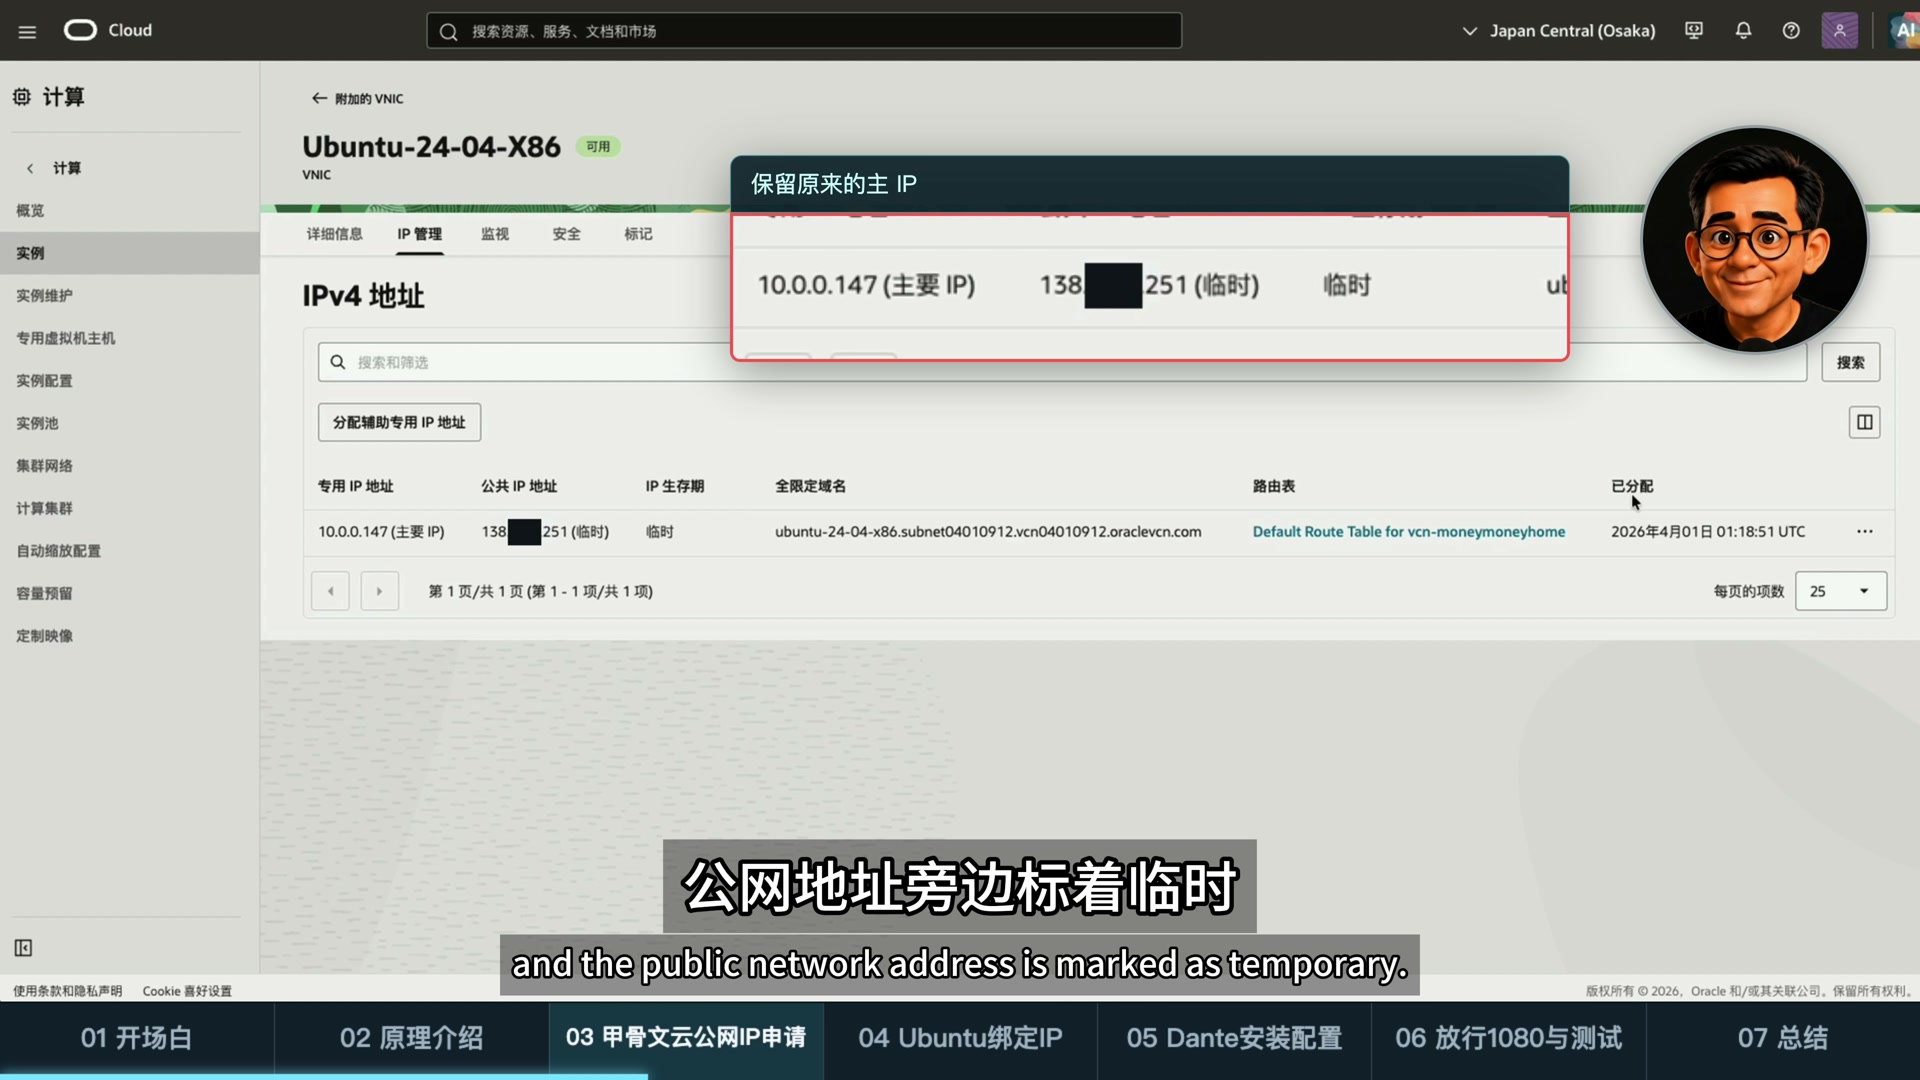
从实例进入主 VNIC,找到 IPv4 地址管理;界面文字可能随控制台版本变化。(点击查看大图)
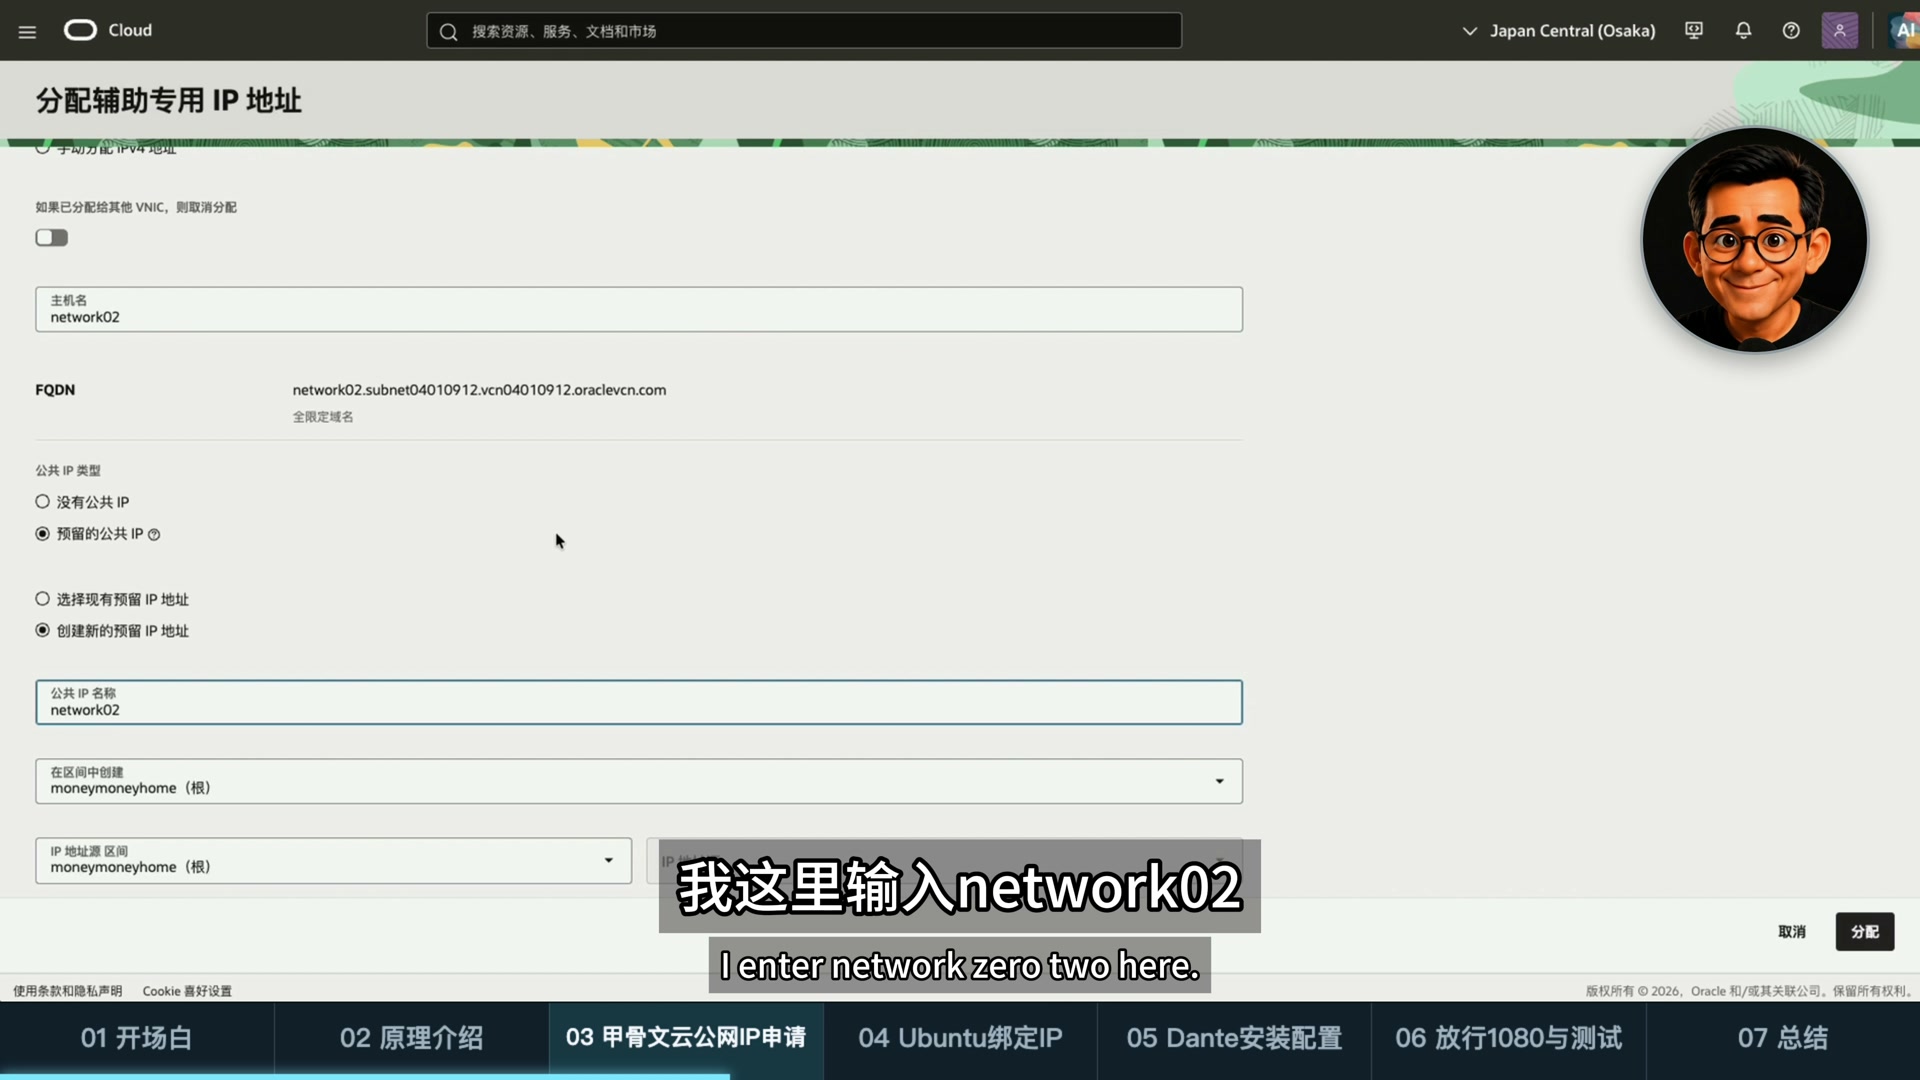
视频把“临时”切换为“预留”,是为了给辅助地址关联对应类型的公网资源。Oracle 的临时公网 IP 与预留公网 IP 适用对象不同;辅助私网地址使用预留公网 IP。具体规则可核对Oracle 公网 IP 官方文档。
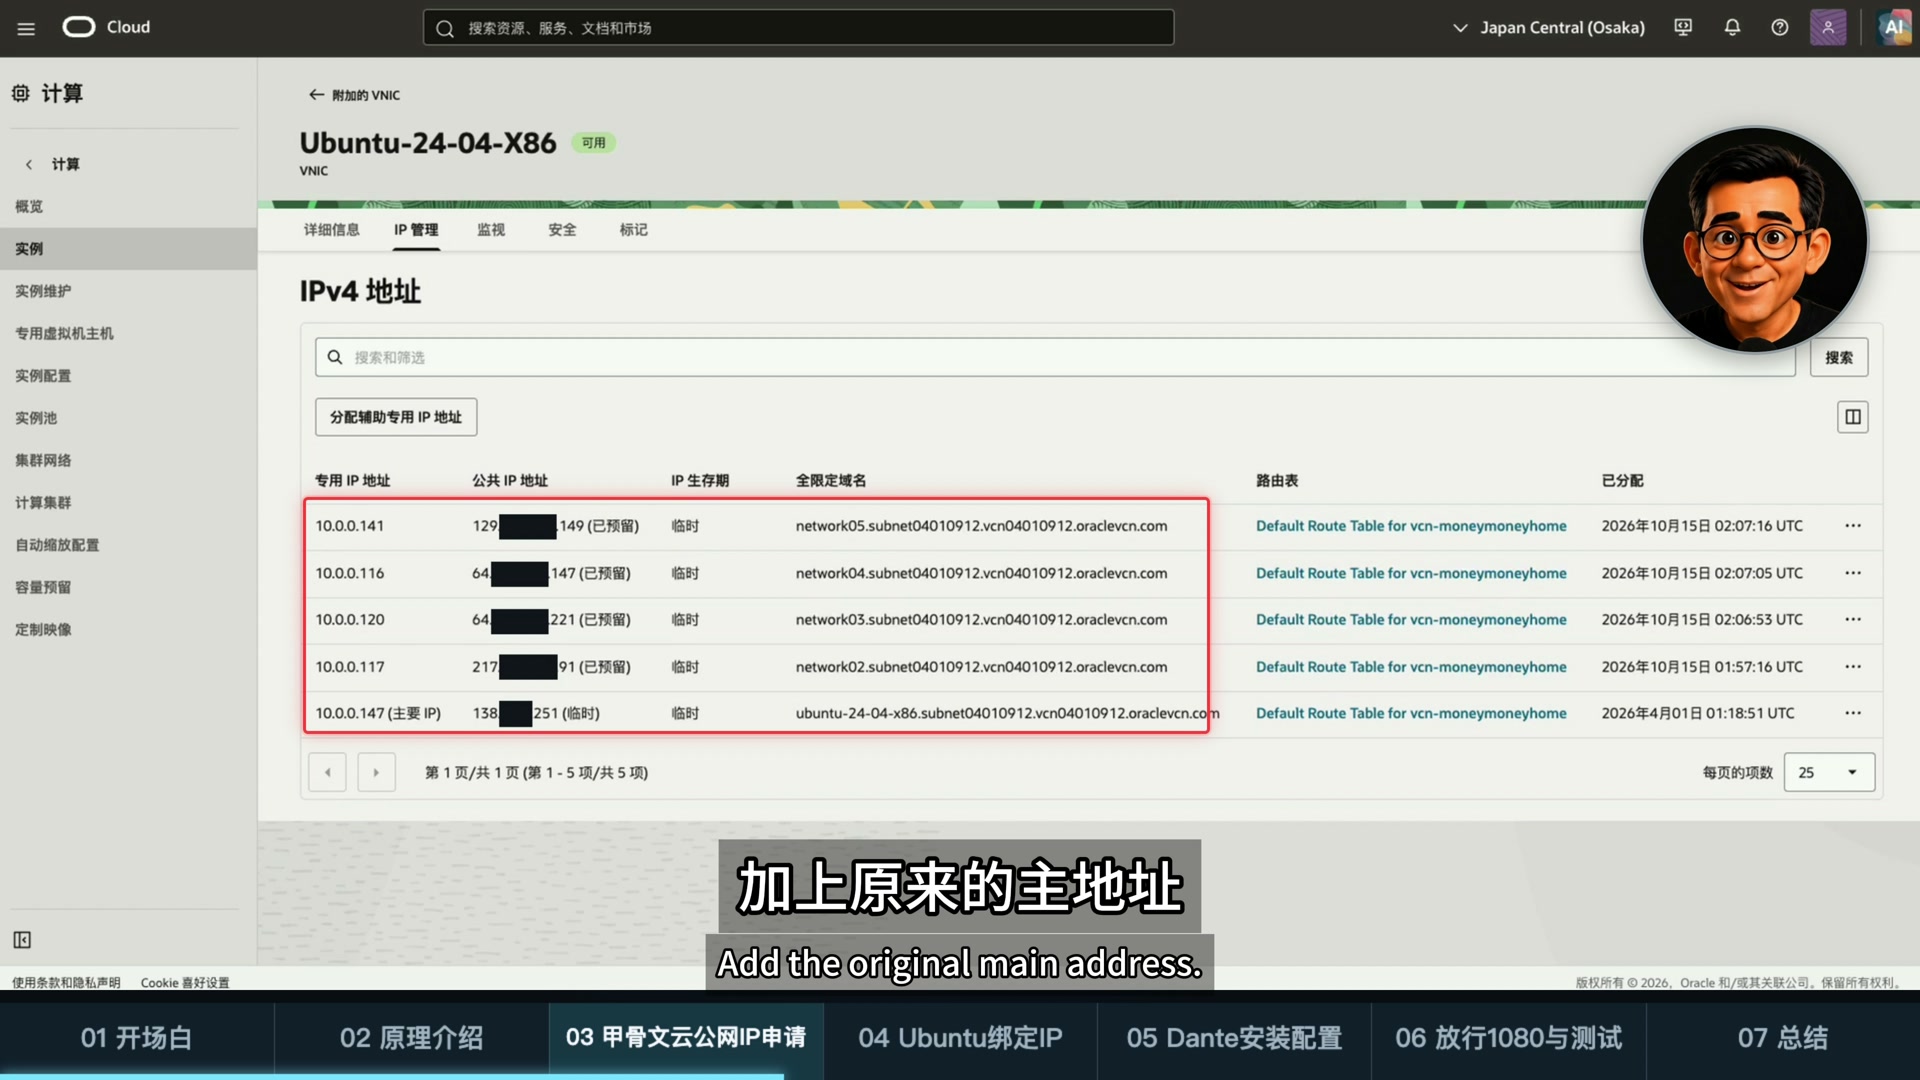
云端配置完成后,五组地址都关联到同一台机器。下一步还要让 Ubuntu 识别辅助地址。(点击查看大图)
二、Ubuntu:让系统真正用上这些地址
1. 先查网卡、主地址和默认路由
ip -br -4 addr
ip route
ls -la /etc/netplan/
本期检查到网卡名为 ens3,主地址为 10.0.0.147/24。你的网卡可能叫其他名字,地址也可能不在同一网段。后面的 ens3、四个辅助 IP 和 /24,都要按自己的实际情况修改。
2. 先添加第一个辅助私网 IP
sudo ip addr add 10.0.0.141/24 dev ens3
ip -br -4 addr show dev ens3
看到新地址出现后,再添加另外三个。若提示 File exists,先检查地址是否已存在,不要反复执行添加。
sudo ip addr add 10.0.0.116/24 dev ens3
sudo ip addr add 10.0.0.120/24 dev ens3
sudo ip addr add 10.0.0.117/24 dev ens3
ip -br -4 addr show dev ens3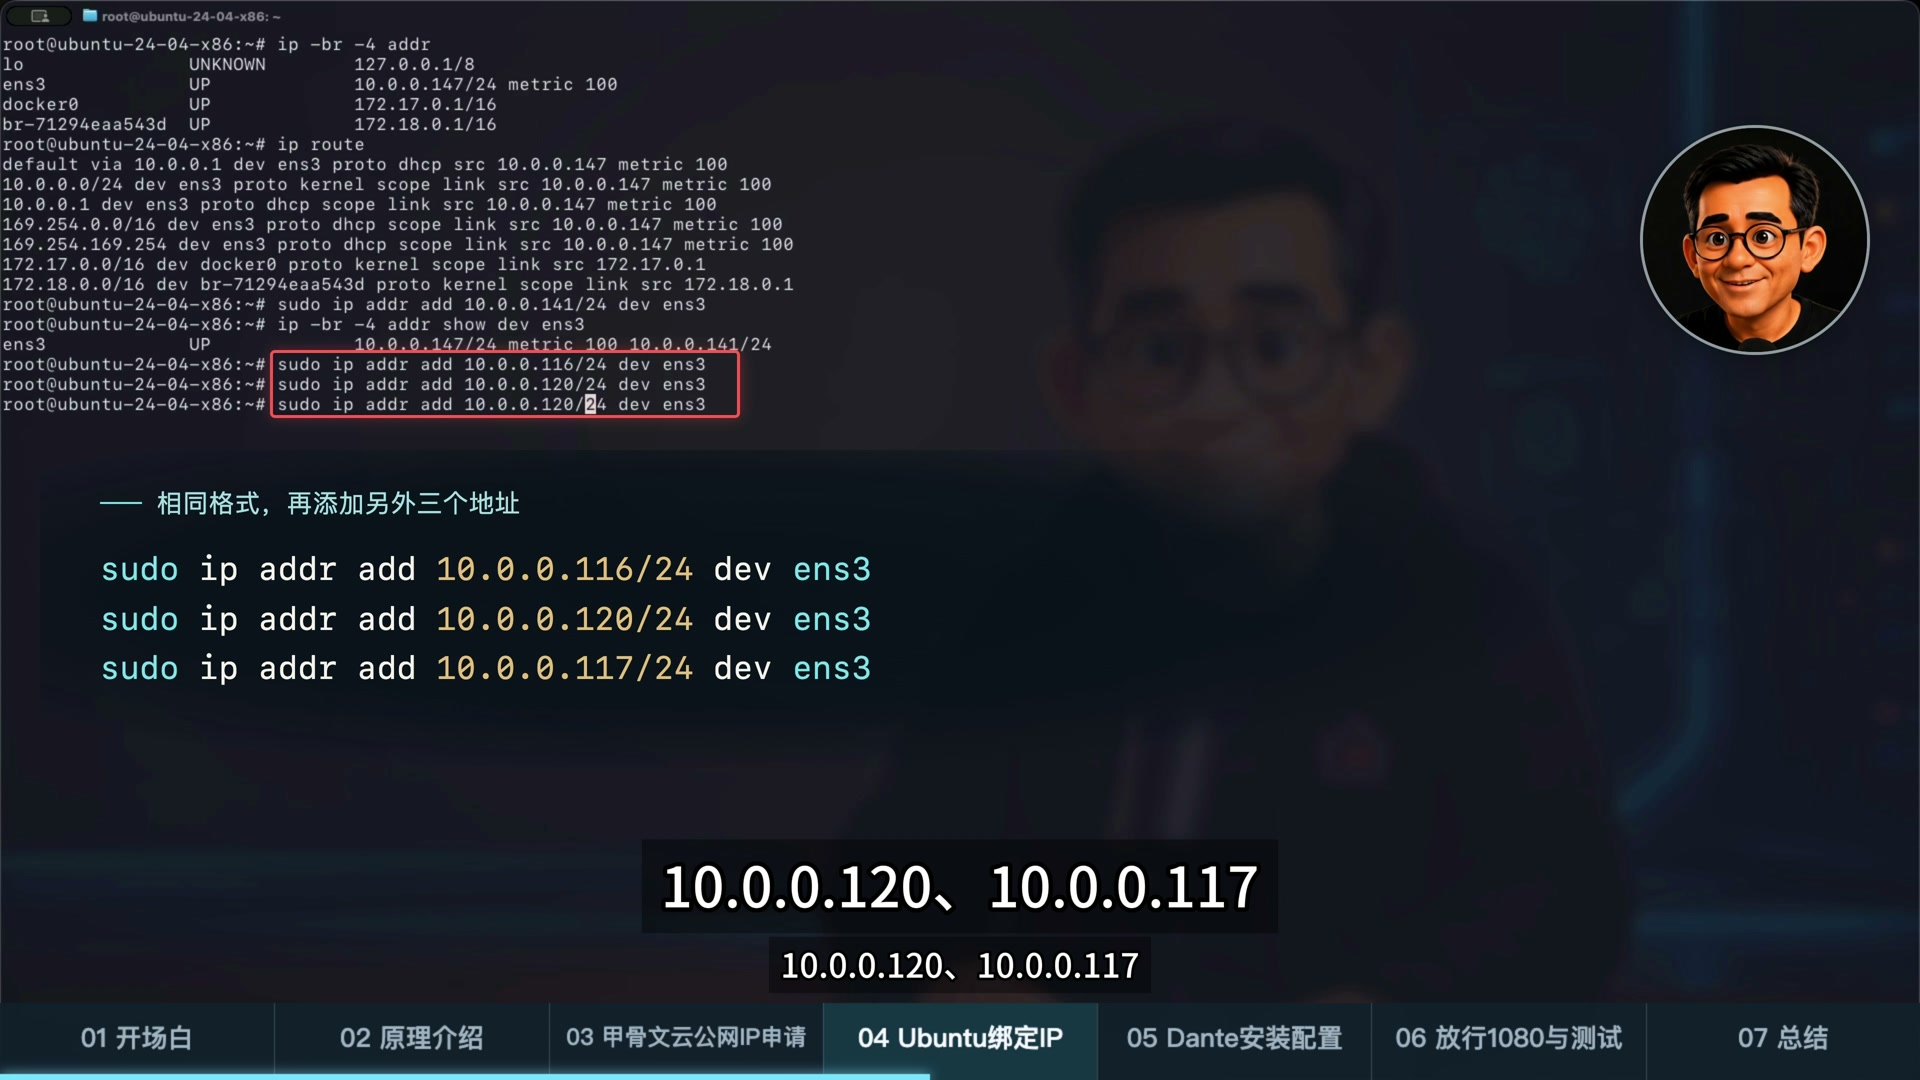
网卡上应有一个主地址,加四个辅助地址。这里填写的是私网 IP。(点击查看大图)
3. 指定来源地址,逐一核对公网出口
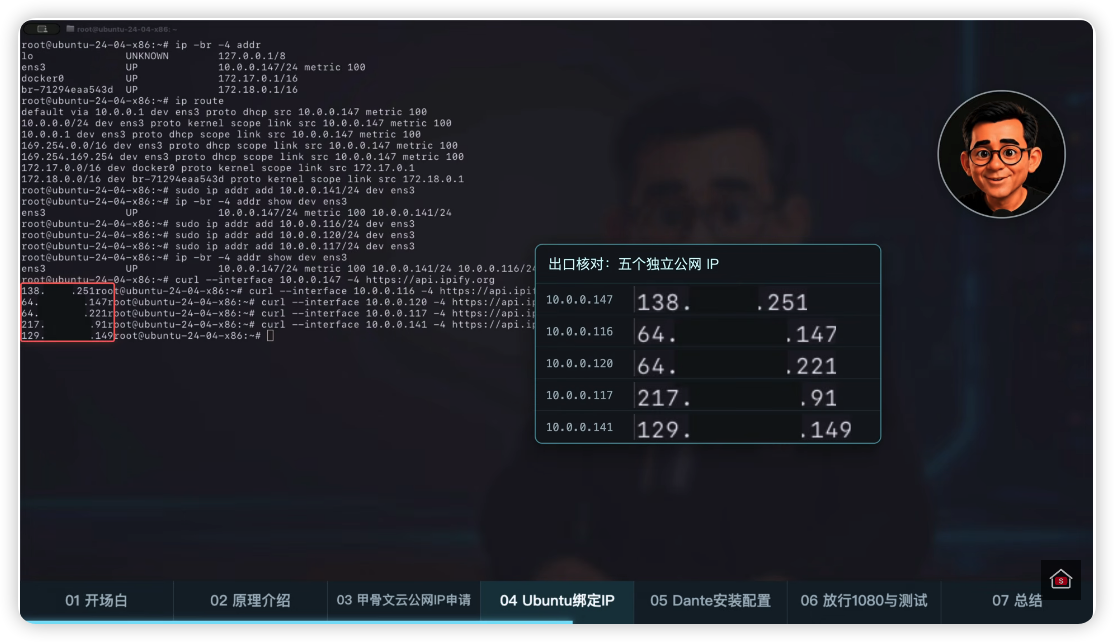
curl --interface 10.0.0.141 -4 https://api.ipify.org
curl --interface 10.0.0.116 -4 https://api.ipify.org
curl --interface 10.0.0.120 -4 https://api.ipify.org
curl --interface 10.0.0.117 -4 https://api.ipify.org
--interface 指定这次请求使用的来源私网地址,-4 只测试 IPv4。把五次返回结果,与云端的五组关联逐一对照;不要只看“能上网”,还要看“出口是否对应”。
4. 单独保存 Netplan 辅助配置
刚才的 ip addr add 是临时配置,重启后可能消失。本期原有配置是 50-cloud-init.yaml,保留其中的 DHCP、网关和主地址,只新增辅助文件。先备份当前目录,再编辑新文件:
vim /etc/netplan/60-secondary-ips.yamlnetwork:
version: 2
ethernets:
ens3:
addresses:
- 10.0.0.141/24
- 10.0.0.116/24
- 10.0.0.120/24
- 10.0.0.117/24这里只增加四个辅助地址,不把主地址重复写一遍,也不重建默认网关。新旧文件必须匹配同一个 Netplan 设备 ID;如果原配置通过 match 或其他名称标识网卡,请先适配设备段。YAML 用空格缩进,不要用 Tab。
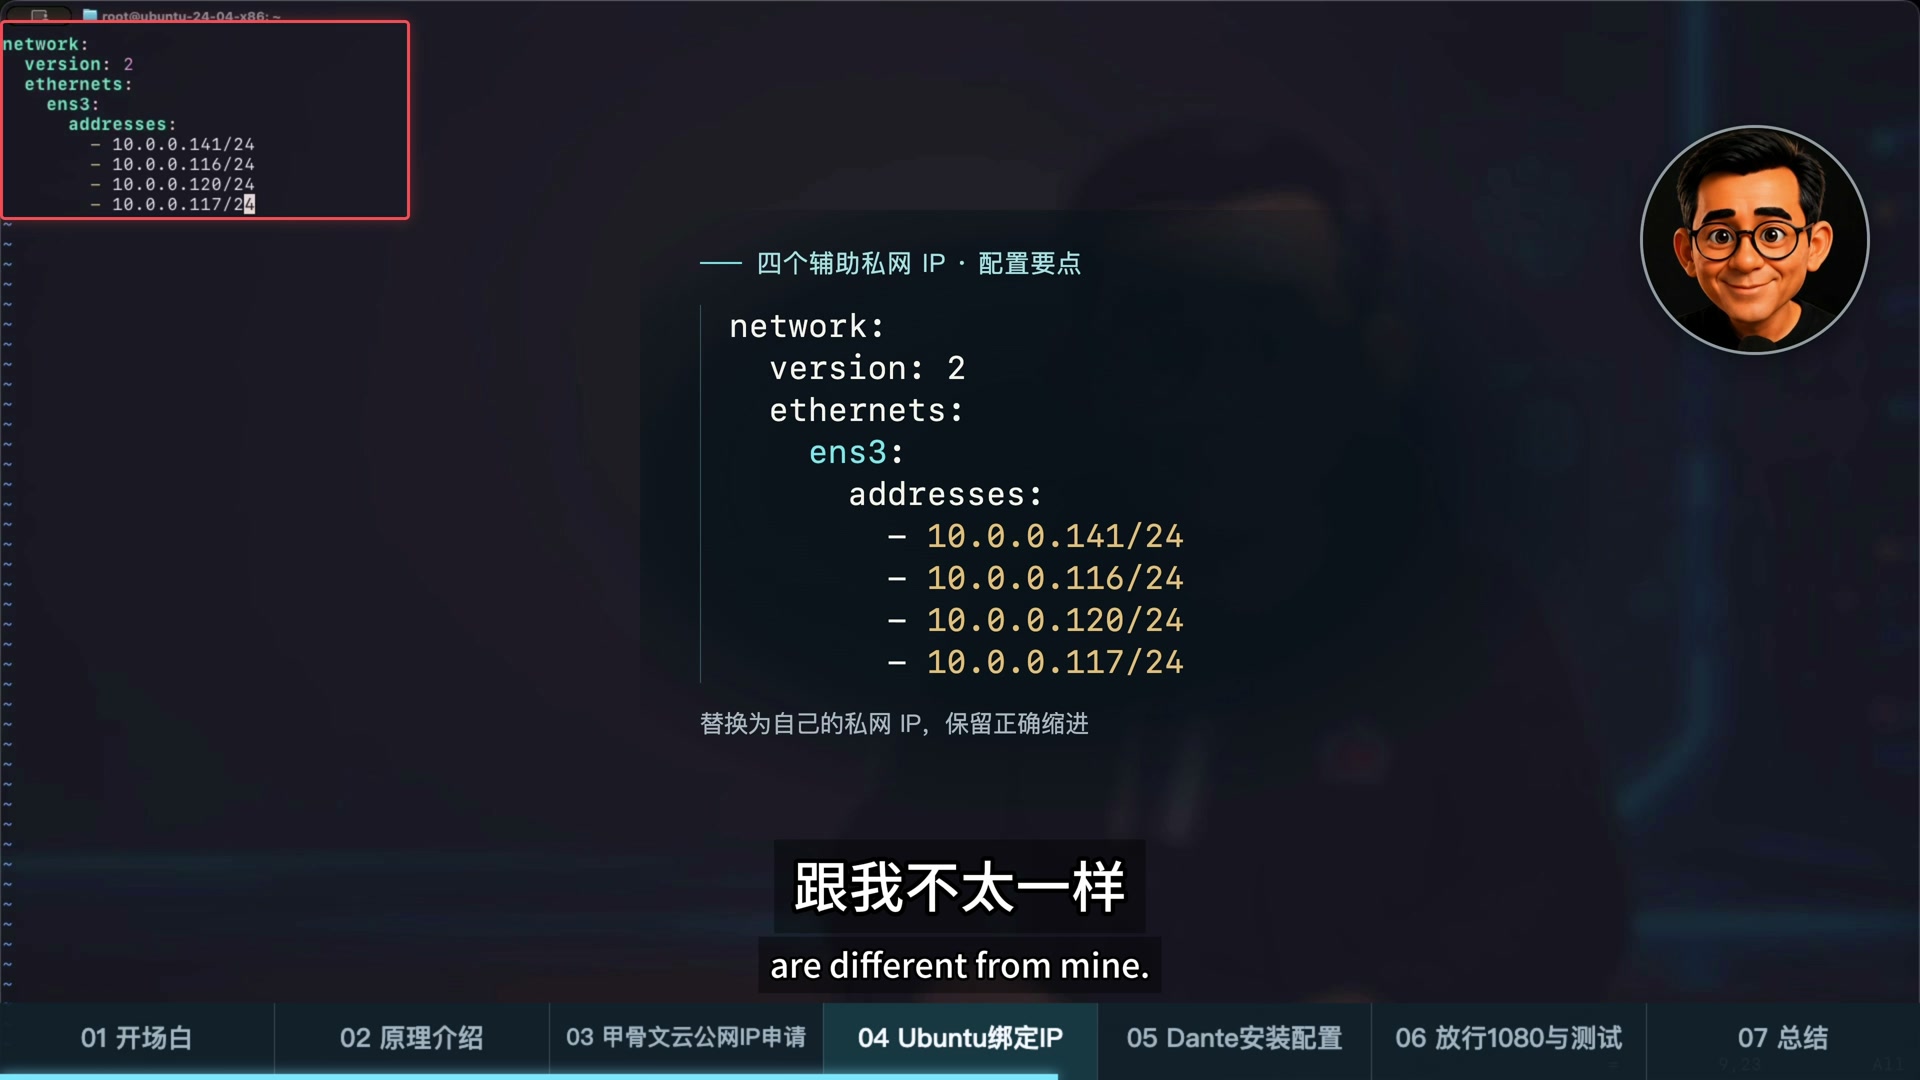
保留原配置,新建 60-secondary-ips.yaml;四个地址按实际分配值修改。(点击查看大图)
5. 检查并应用
sudo chmod 600 /etc/netplan/60-secondary-ips.yaml
sudo netplan generate
sudo netplan try --timeout 120
视频中直接执行 sudo netplan apply。图文版建议远程修改时先使用 netplan try:确认网络仍正常,再按提示接受配置;同时保留第二个 SSH 会话和云控制台恢复入口。try 的回退也不能代替备份与事后检查。格式报错时先修正,不要继续应用。
ip -br -4 addr show dev ens3
ip route安排方便恢复的时间重启,再重复“五个来源地址”的出口测试。这样才能确认持久化也已完成,而不是当前终端里暂时有效。Netplan 配置文档。
视频来源:https://www.youtube.com/watch?v=Y93SoVTHDiY
评论区